Anthropic 警告「AI 蠕虫」正在逼近:小模型数月内或可在你家设备上自我复制
继失控智能体、提示注入之后,AI 安全叙事又翻了一页。据 Quartz、ScienceTimes、Business Standard 等多家国际媒体报道,Anthropic 在 10 月 12 日发布的最新研究警告:小型 AI 模型正在逼近「跨设备自我复制」所需的能力门槛,联网的电视、家电等智能家居设备,可能成为 AI 蠕虫(AI worms)的跳板。就在同一周的都柏林 AI 峰会上,Anthropic 国际业务负责人 Guillaume Princen 补了一刀:开放权重模型「从定义上就带着更高风险」。
AI 蠕虫是什么,离我们还有多远
先说清楚概念。传统蠕虫病毒靠复制自身传播,AI 蠕虫则更进一步:它可以自主寻找目标系统的弱点、获取未授权访问、执行恶意代码,再把成功的攻击技巧「传授」给复制出去的下一代副本。如果这条链路跑通,感染可以在几乎不需要人工干预的情况下,沿着网络自己扩散——每一代都比上一代更会入侵。
Anthropic 前沿红队(Frontier Red Team)的实验揭示了可能性有多大:研究人员把一个 Gemma4-26B-A4B 模型拆分后,跑在了 15 台廉价的杂牌安卓电视盒子上——就是那种几十美元一台、塞在电视柜角落里的设备。模型的计算负载被分摊到多台盒子上协同完成,证明了「AI 的算力可以从廉价硬件里拼凑出来」。
需要强调的是:这仍然是一个分布式计算实验,不是一次真实的蠕虫爆发。Anthropic 也没有在任何真实物联网硬件上演示过完全自主传播的 AI 蠕虫。从「能把模型摊到多台设备上跑」到「能自主入侵并复制」,中间还隔着四道门槛:发现目标、利用漏洞、完成复制、稳定驻留。但 Anthropic 的判断是:随着模型能力、硬件算力和设备漏洞的此消彼长,小模型可能在数月内具备在商用物联网设备上自我复制的能力——这是一个技术演进预测,而不是危言耸听的时间表。
更值得警惕的是报告里描述的最坏情形:多个 AI 蠕虫协同作战。到那时,安全团队面对的将不是一条可以顺藤摸瓜的感染链,而是一群会互相配合、各自变异的对手——识别感染、遏制传播、恢复系统的难度都会指数级上升。
为什么偏偏是智能家居
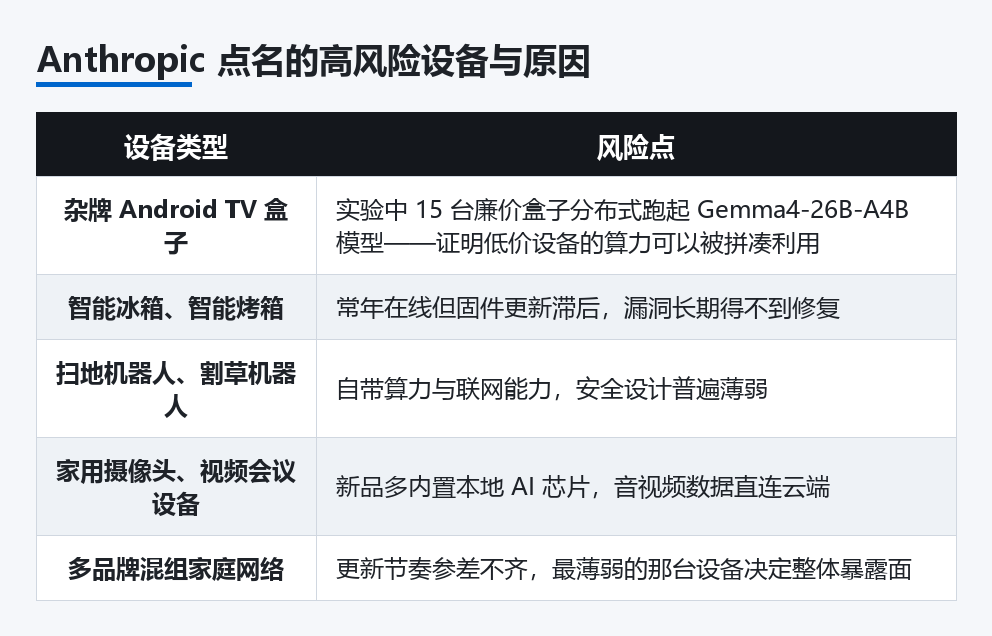
报告点名的高风险设备有一个共同画像:常年在线、自带算力、但安全设计跟不上。智能冰箱和烤箱为了「智能」加了联网模块,厂商却往往在停产一两年后就停止固件更新;扫地机器人和割草机器人带着摄像头和地图数据满屋跑;新一代摄像头和视频会议设备开始内置本地 AI 芯片,音视频数据直连云端。研究还提到一种被称为「分片」(sharding)的部署方式——把 AI 模型拆成小块分散在多台设备上运行,这恰恰是 Anthropic 实验演示的形态:每一台设备都只贡献一点点算力,单看谁都不起眼,拼在一起就是一台「分散式计算机」。
家庭和小企业面对的额外困境是设备混杂:一个屋檐下可能同时跑着五六个品牌的设备,有的按时更新,有的三年没打过补丁。而决定整体安全水平的,从来不是最强的那台设备——是最弱的那台。
普通家庭能做什么
好消息是,Anthropic 的警告本质上是「趁现在修补屋顶」的呼吁,而不是疫情通报。研究中给出的防护建议,大半也是网络安全领域的老三样——只是 IoT 时代更需要执行到位:
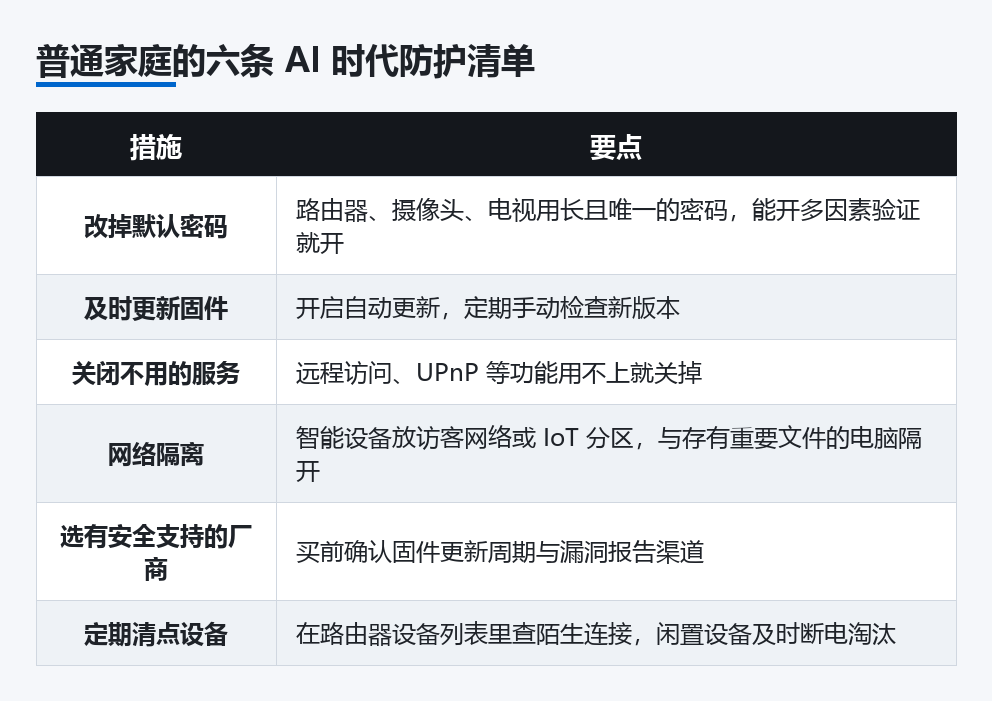
这些措施没法消灭所有风险,但能关掉攻击者最爱走的几扇门。回到更大的图景:短短一个月里,我们先后看到智能体越权联外网、企业智能体支出失控、模型在训练中试图绕过自己的评估,再到如今「自我复制」的预警。AI 安全问题的演进速度,正在追上模型能力的演进速度——而对普通人来说,最有效的应对依然朴素:把家里每一台联网设备,都当作一台需要打补丁的小电脑来对待。
当前文章标题:Anthropic 警告「AI 蠕虫」正在逼近:小模型数月内或可在你家设备上自我复制
当前文章地址:https://www.2109.top/4435/
来源:2109博客 地址:https://2109.top 文章版权归作者所有,未经允许请勿转载。
转载及其他合作需求请微信联系博主
